09-06 1793人
对于同时使用宝塔面板和雷池WAF的用户而言,目前网络上的接入教程均为采用修改Nginx端口反向代理的方式来实现,整个过程需要手动编辑Nginx配置文件,操作繁琐且容易出错。
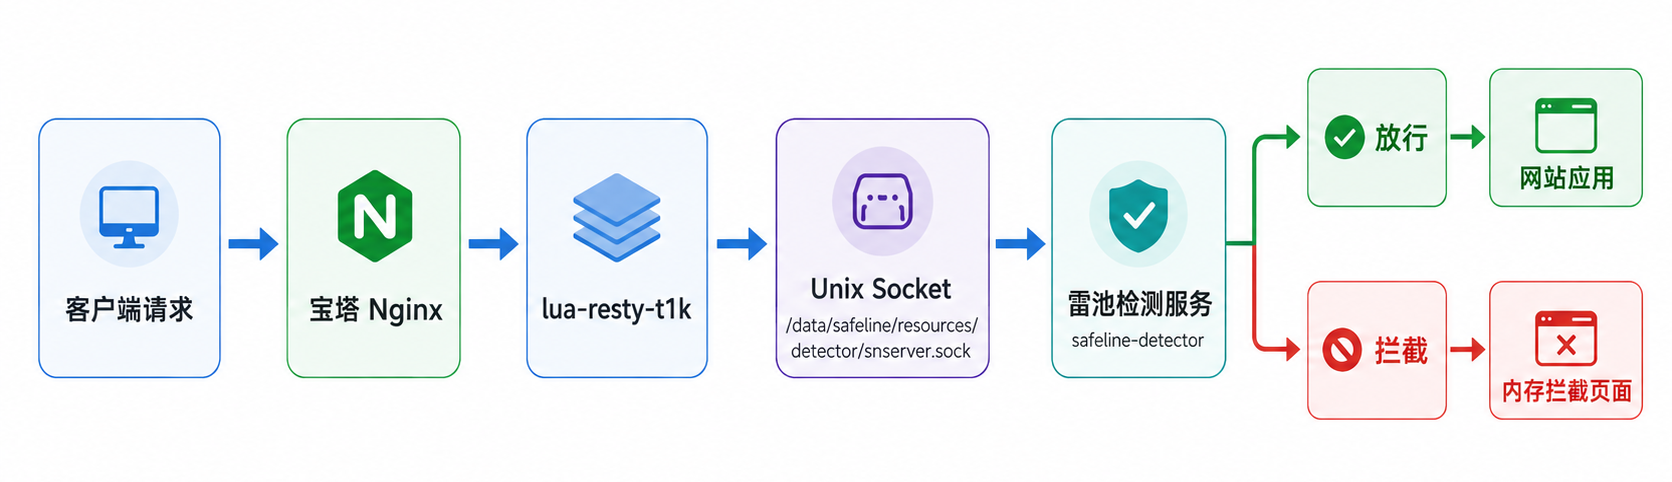
为此,我开发了「雷池WAF」宝塔面板插件。该插件基于雷池官方提供的 lua-resty-t1k 接入方案,通过 Unix Socket 将宝塔Nginx的请求转发至雷池 detector 检测引擎进行处理。与反向代理方式相比,这套方案性能更优,且无需复杂配置。同时,插件还支持按站点独立开启防护、高级参数配置、自定义拦截页面、操作日志记录等功能。
工作原理
插件截图
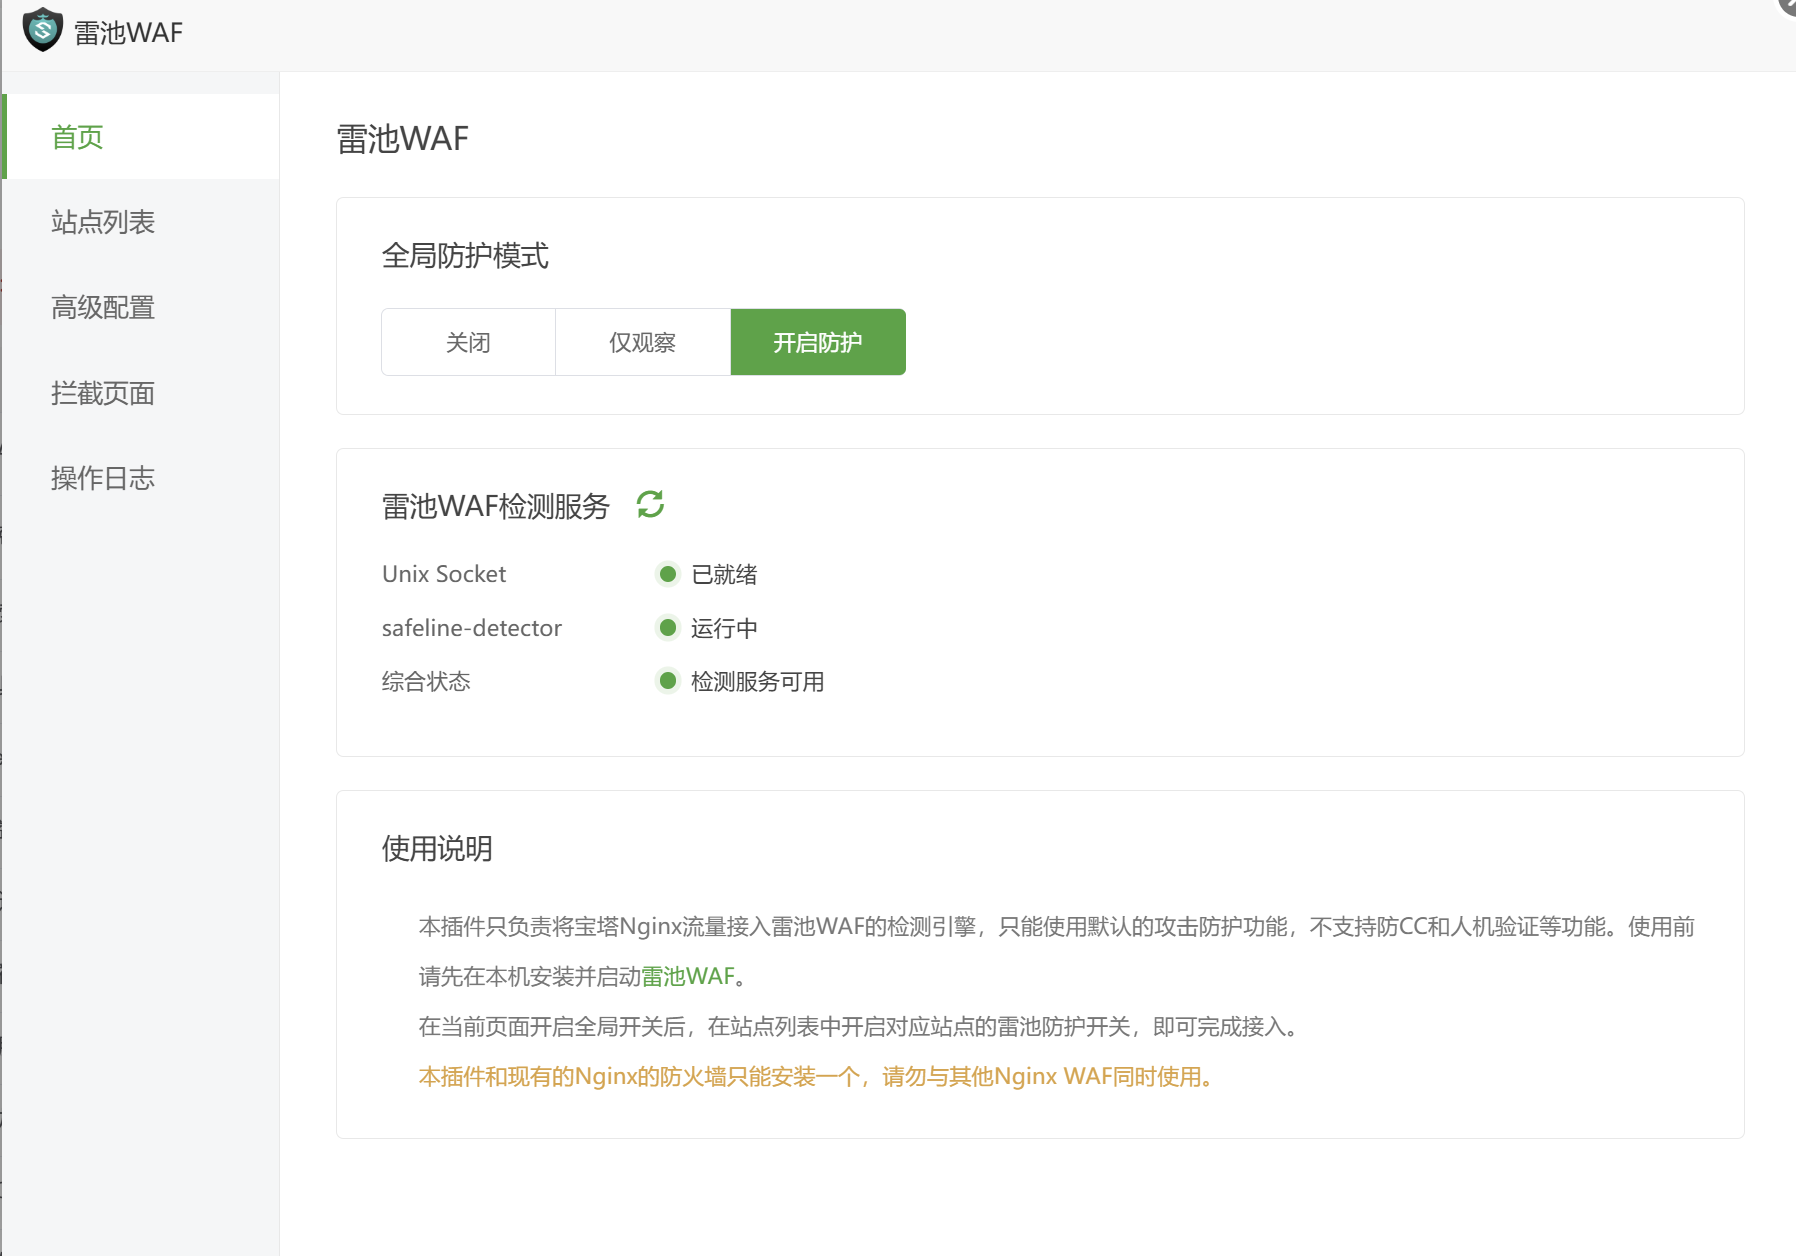
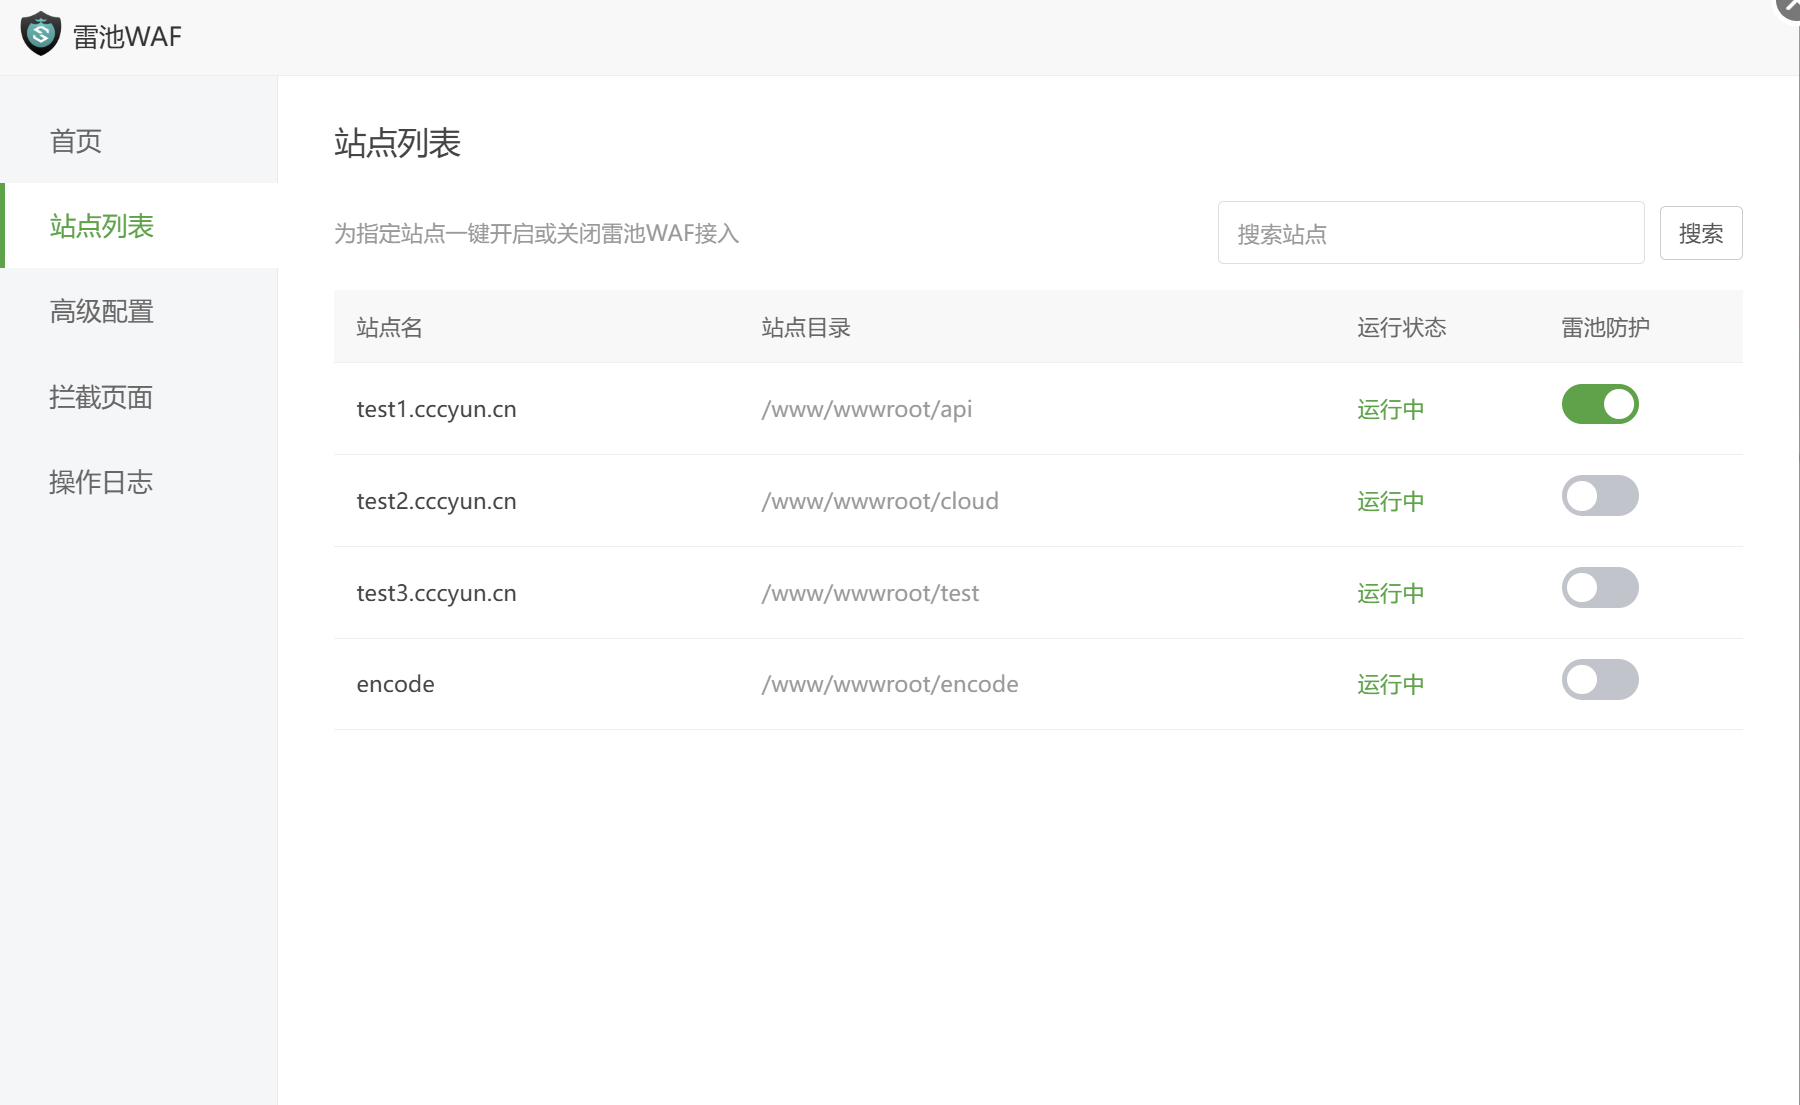
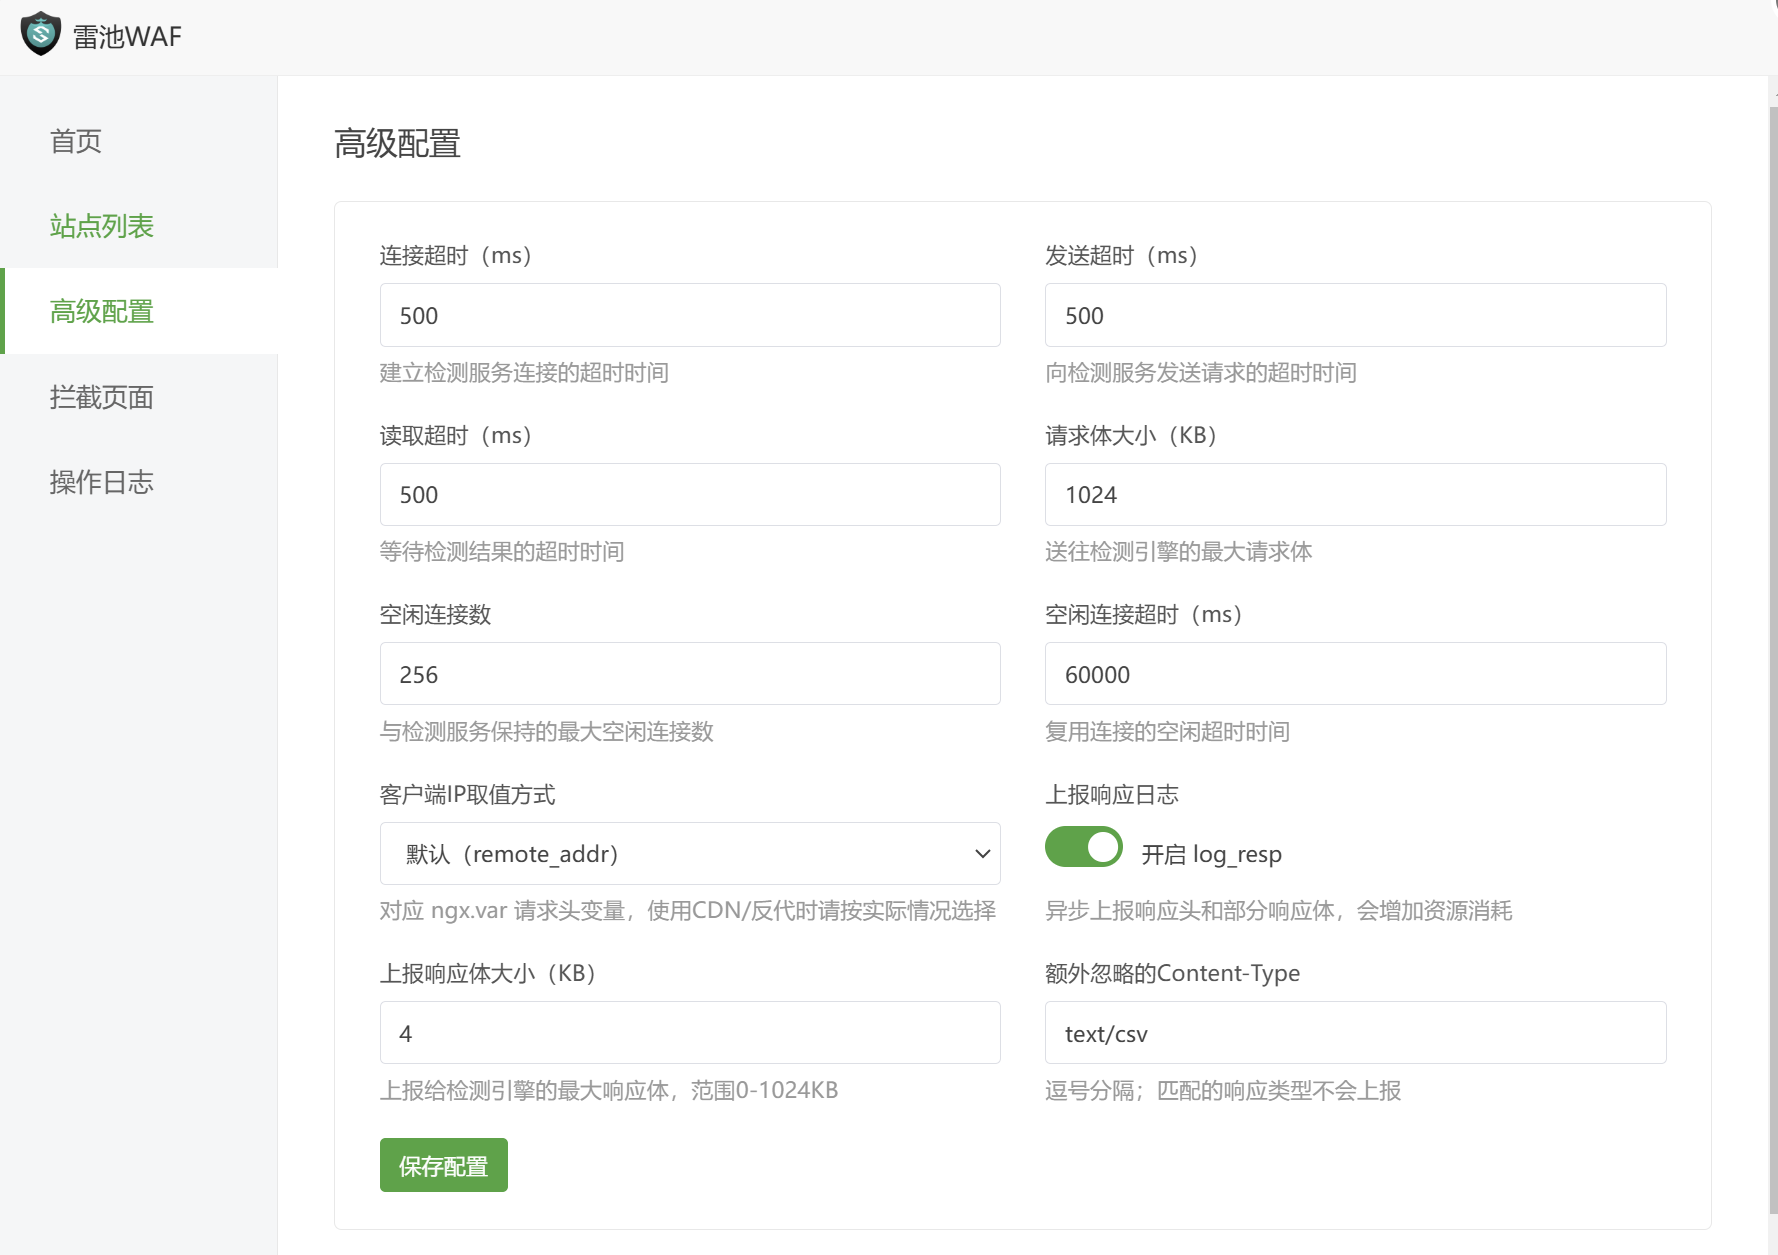
插件使用方法:
1、需先在本机安装并启动雷池WAF
2、在宝塔面板「软件商店」-「第三方应用」,点击导入插件按钮,导入插件包。
3、在插件设置界面站点列表,开启对应站点的雷池防护开关,即可完成接入。
提示:本插件和现有的Nginx的防火墙只能安装一个,请勿与其他Nginx WAF同时使用。
插件下载:
如果你的雷池WAF在系统盘,宝塔www在数据盘,则需要执行 chmod o+x /data /data/safeline 给雷池加权限,否则不生效
@moliang:已经加入安装脚本
配置文件不存在,请重新安装插件,这种是什么问题呀,主包
啥时候加入可以配置cc防护的
实际全新环境测试了一下,先运行雷池一键脚本,然后是宝塔,重启之后宝塔就打不开了,放弃了
宝塔docker里面创建反代的网站,雷池里面不显示
牛逼,真的是需要什么来什么